


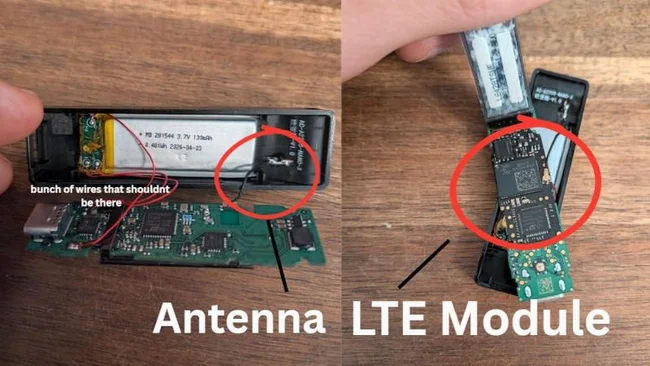
В двух магазинах сети MediaMarkt найдены минимум два взломанных криптокошелька Ledger. Модификации у них такие же, как у азиатских экземпляров.
Большинство найденных устройств числятся новыми, а не возвращёнными. Известна схема: злоумышленники покупают новый кошелёк, сдают его в магазин в изменённом виде, и жертвой становится следующий покупатель.
Хотя бы одно устройство MediaMarkt получила от европейского дистрибьютора Aqipa GmbH. Поэтому проблема может выйти за пределы одной сети и одной страны, Германии.
Реселлеры Ledger продавали кошельки с модулями eSIM и LTE, через которые мошенники перехватывали фразы восстановления доступа. Ущерб уже достиг $93 млн и продолжает расти. Устройства, купленные у Ledger напрямую, не затронуты.
Как работает кража:
под дисплеем установлена гибкая плата;
она захватывает пиксели, на которых отображается закрытый ключ или seed-фраза;
данные уходят мошенникам через eSIM и LTE.
Первый скомпрометированный кошелёк нашли у реселлера Cryptobilis. Его продал магазин в Малайзии, компания также работает в Индонезии и на Филиппинах. Один кошелёк купили через Amazon Japan у китайского продавца с доставкой из Малайзии. Сейчас Cryptobilis прекратила продажи аппаратных кошельков всех брендов.
Cryptobilis торгует и устройствами Trezor, Coolwallet и Tangem, но данных о таких модификациях в них нет.
В ранних версиях использовались кустарные вставки, а в последних экземплярах они сделаны промышленным способом. Возможно, где-то работает линия, которая массово переделывает перехваченные кошельки Ledger.
Рекомендации Ledger:
кто купил кошелёк у Cryptobilis за последние 90 дней, не должен проводить первоначальную настройку: ключ крадут именно на этом этапе;
кто уже настроил такое устройство, должен перевести средства на новый кошелёк с новой seed-фразой;
физическую целостность можно проверить по инструкциям Ledger: для каждой модели есть изображения всех компонентов;
ПО нужно скачивать только с официального сайта, так как много поддельных сайтов распространяют вредоносные программы.