

Исследователи Black Lotus Labs (подразделение Lumen) обнаружили вредонос PoeLLM, который получает адрес управляющего сервера из стихотворения на GitHub. Метод назвали «вредоносной поэзией», раньше с таким не сталкивались.

Исследователи Black Lotus Labs (подразделение Lumen) обнаружили вредонос PoeLLM, который получает адрес управляющего сервера из стихотворения на GitHub. Метод назвали «вредоносной поэзией», раньше с таким не сталкивались.
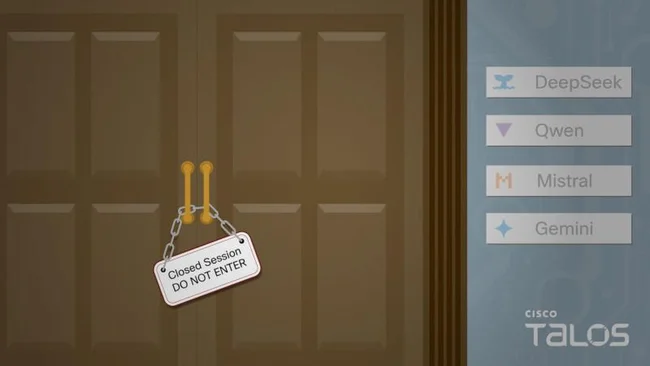
Специалисты Cisco Talos обнаружили новый вредонос CLOSEDQUORUM, атакующий системы на Windows. После заражения устройства программа не ждёт команд оператора-человека, а обращается за инструкциями сразу к четырём ИИ-сервисам: Google Gemini, DeepSeek, Alibaba Qwen и Mistral.
Megalodon крадёт учётные данные CI/CD, выполняясь на серверах после коммита. Он похищает ключи AWS, токены Google Cloud, SSH-ключи, конфигурации Docker и Kubernetes, токены Vault, данные Terraform и сканирует код на секреты с помощью более 30 регулярных выражений.