


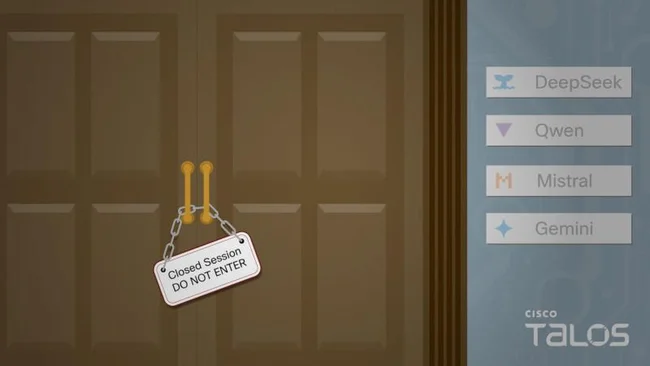
Специалисты Cisco Talos обнаружили новый вредонос CLOSEDQUORUM, атакующий системы на Windows. После заражения устройства программа не ждёт команд оператора-человека, а обращается за инструкциями сразу к четырём ИИ-сервисам: Google Gemini, DeepSeek, Alibaba Qwen и Mistral.
Решение о следующем шаге атаки принимается «кворумом» моделей — они голосуют за одно из заранее заданных действий. При равенстве голосов приоритет получает DeepSeek, далее идут Qwen, Mistral и Gemini.
Варианты действий: захват дампа процесса LSASS для кражи паролей и данных криптокошельков; внедрение вредоносного кода под видом легитимного процесса; закрепление вредоноса в системе для постоянного присутствия.
По словам экспертов, отказ от постоянного человеческого контроля устраняет «узкое место» атаки: ИИ-система не ограничена вниманием и рабочим временем оператора и продолжает работу, даже когда злоумышленник спит.
Это первый задокументированный случай использования подобной схемы управления в вредоносе для Windows. Реальных атак с CLOSEDQUORUM пока не зафиксировано, но код связывают с публикациями 2025 года на форумах, посвящённых кардингу.
Каждому заказчику разработчик выдаёт индивидуальную сборку с уникальным Discord-вебхуком и API-ключами для ИИ-моделей. Украденные данные шифруются алгоритмом AES-256-GCM и отправляются в Discord-канал оператора; ключ шифрования меняется ежедневно и вычисляется на основе временной метки сообщения.
Признаки заражения: одновременные обращения к ИИ-платформам, попытки доступа к дампу LSASS, внедрение кода в приостановленные процессы и создание механизмов закрепления через WMI.