

Group-IB описала троян KGB RAT: кроме кражи данных, он пугает жертву — показывает жуткие изображения и вызывает «синий экран смерти» Windows.

Group-IB описала троян KGB RAT: кроме кражи данных, он пугает жертву — показывает жуткие изображения и вызывает «синий экран смерти» Windows.
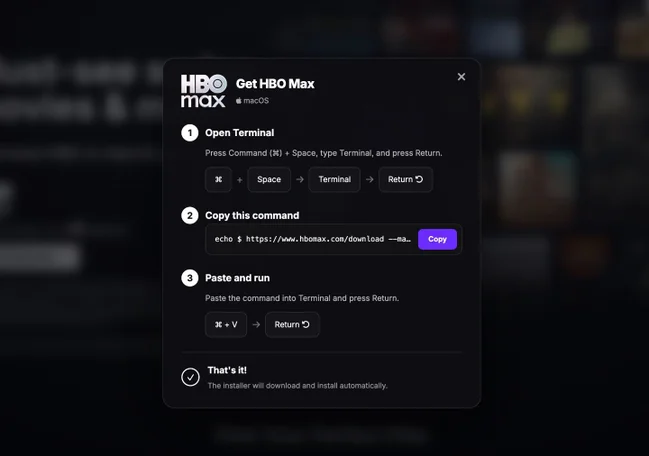
Атаки типа ClickFix стали одной из главных киберугроз 2026 года. Раньше они были редкостью и рассчитывали на пользователей, которые искали быстрые решения технических проблем в интернете. Теперь это масштабная международная кампания по взлому компьютеров.
Программа раннего доступа Early Access в Google Play Маркете позволяет публиковать приложения ещё на стадии разработки и тестирования — без рейтингов, отзывов и проверок, которые обычно помогают пользователям оценить надёжность софта.
Специалисты Positive Technologies изучили вредоносную активность в сетевом трафике компаний и выяснили, что главным инструментом доставки вредоносного ПО стали документы Microsoft Office — на них приходится 26% всех случаев заражения.
Специалисты по кибербезопасности — худшая цель для злоумышленника: их атаки быстро раскрывают. Недавно хакер, притворяясь сотрудником известного криптоиздания, атаковал несколько таких экспертов в преддверии конференций Black Hat и Def Con. Атака шла через соцсеть X, где жертвам отправляли публичные ответы и личные сообщения, а затем использовали Google Docs для распространения вредоносного ПО.
Компания Geekom подтвердила, что на её устаревшей странице поддержки размещался файл сетевого драйвера с вредоносным ПО. Страница не была удалена после запуска нового сайта и оставалась доступной через поисковики, хотя и не была связана с навигацией.
Отчёт ESET о киберугрозах первой половины 2026 года фиксирует главный тренд: злоумышленники наращивают эффективность и масштаб операций, всё активнее опираясь на искусственный интеллект.
В первом квартале 2025 года на теневых ресурсах появилось более 42 тыс. объявлений о киберуслугах. Во втором квартале их число снизилось до 32 тыс.
Специалисты Group-IB обнаружили новое вредоносное ПО для macOS под названием ClickLock. Программа завершает все активные процессы системы, чтобы вынудить пользователя ввести пароль. Цель — кража криптовалюты, данных браузеров и паролей.
Сайт с мерчем директора ФБР Кэша Пателя отключили после сообщений о взломе. Хакеры разместили на сайте вредоносное ПО, ворующее пароли и учетные данные.