


Атаки типа ClickFix стали одной из главных киберугроз 2026 года. Раньше они были редкостью и рассчитывали на пользователей, которые искали быстрые решения технических проблем в интернете. Теперь это масштабная международная кампания по взлому компьютеров.
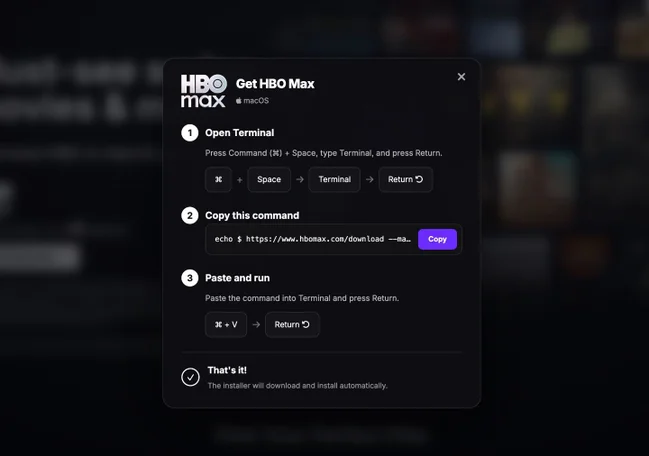
Схема работает так: поддельные или взломанные сайты показывают окно, похожее на капчу или проверку "я не робот". После клика появляется инструкция скопировать и вставить строку текста в командную строку Windows или Terminal на Mac.
Стоит пользователю нажать Enter — на устройство мгновенно устанавливается вредоносное ПО для кражи данных: паролей, доступов к аккаунтам и криптокошелькам. Поскольку команды выполняются напрямую через терминал, многие антивирусы не замечают атаку.
Последняя выявленная кампания использовала рекламу на Reddit со ссылками на поддельную страницу HBO Max с ClickFix-ловушкой. По данным Hudson Rock и обсуждения на профильном сабреддите, хакеры взломали официальный аккаунт HBO Max на Reddit и разместили сотни фейковых объявлений.
Неизвестно, сколько пользователей перешли по ссылкам и пострадали. Warner Bros. Discovery не ответила на запрос о комментарии.
Reddit подтвердил TechCrunch, что аккаунт HBO Max, авторизованный для запуска рекламы, был скомпрометирован и использован для показа вредоносных объявлений. Компания заблокировала аккаунт и удалила рекламу, но не раскрыла число пострадавших пользователей.
Запуск однострочных команд в терминале — обычная практика для разработчиков, но не для рядовых пользователей. Компании могут блокировать доступ к PowerShell и командной строке на корпоративных ПК, отмечает исследователь безопасности Кевин Бомонт.
Для Mac-пользователей существует инструмент BlockBlock, способный защитить от подобных атак с самовзломом.