


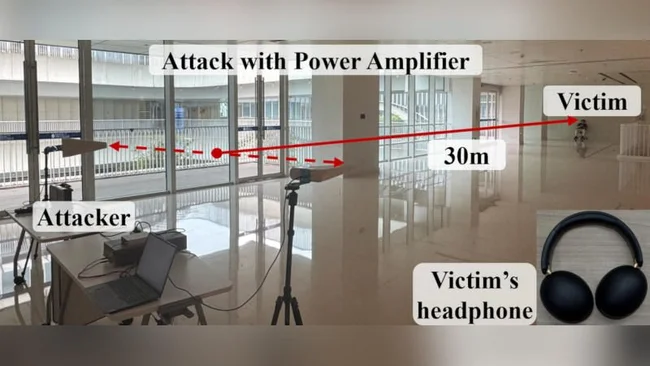
Исследователи из Гонконга представили метод InjectEave — атаку по побочному каналу, позволяющую перехватывать звук, обрабатываемый аналоговыми компонентами наушников, проводных телефонов и умных устройств.
В отличие от пассивного прослушивания, метод предполагает активное внедрение внешнего электромагнитного несущего сигнала в диапазоне от 0 до 9 МГц. Сигнал перехватывается расположенным поблизости оборудованием.
Атака нацелена на нелинейные компоненты: усилители, аналого-цифровые преобразователи, преобразователи питания и MOSFET-транзисторы. Эти узлы модулируют сигнал так, что злоумышленник может восстановить передаваемый звук.
Для реализации требуется SDR-система USRP B210, приёмные и передающие антенны, анализатор спектра Siglent SSA3075X Plus, ноутбук для управления и, при необходимости, радиочастотный усилитель.
В ходе испытаний дальность атаки составила 1–6 метров, а с усилителем — до 30 метров. Возможен перехват звука через стены гостиничного номера с оборудованием, спрятанным в чемодане или мебели.
Метод протестирован на 11 серийных устройствах. Помимо прослушивания разговоров через наушники или стационарный телефон, InjectEave позволяет отслеживать действия людей через умные вентиляторы и лампы, анализируя управляющие сигналы и энергопотребление.
Защититься сложно: шифрование, маскировка и рандомизация сигналов не помогают, поскольку утечка происходит через аналоговый тракт.
Экранирование и фильтрация способны снизить энергию внедряемого сигнала и повысить защиту, но не гарантируют полной неуязвимости широкого класса устройств с нелинейными аналоговыми узлами.